Cos’è la ISO 45001
La ISO 45001 è la norma internazionale che fissa i requisiti di un sistema di gestione per la salute e sicurezza sul lavoro. Pubblicata nel 2018, ha sostituito la BS OHSAS 18001 e adotta la stessa struttura in dieci capitoli delle norme ISO su qualità e ambiente, il che facilita l’integrazione in un unico sistema di gestione. È attualmente in revisione: l’inchiesta pubblica sul progetto ISO/DIS 45001 si è chiusa a settembre 2026 e la nuova edizione è attesa per la prima metà del 2027.
La norma non impone misure tecniche: la scelta spetta all’organizzazione, nel rispetto della gerarchia dei controlli. Stabilisce invece il metodo per arrivarci: individuare pericoli e rischi, pianificare le misure, verificarne l’efficacia e migliorare nel tempo, con la partecipazione dei lavoratori e una responsabilità diretta dell’alta direzione.
L’adozione è volontaria, come la certificazione, che viene rilasciata da un organismo accreditato al termine di un audit.
Quali vantaggi porta alle aziende
Un dato italiano viene dallo studio INAIL-Accredia pubblicato nel 2024. Su circa 26.000 aziende certificate ISO 45001, nel periodo 2017-2021, l’indice di frequenza degli infortuni risulta più basso del 22,6% e il rapporto di gravità del 29,2% rispetto ad altrettante aziende non certificate con la stessa regione, dimensione, voce di tariffa INAIL e anno. È un confronto statistico: misura una differenza tra i due gruppi, senza stabilire quanto dipenda dalla certificazione e quanto dalle caratteristiche delle aziende che la scelgono.
Ci sono poi vantaggi di tipo giuridico ed economico.
- Un sistema di gestione ISO 45001 è una base solida per il Modello di Organizzazione e Gestione dell’art. 30 del D.Lgs. 81/08, che se adottato ed efficacemente attuato può escludere la responsabilità dell’ente ai sensi del D.Lgs. 231/2001 per i reati in materia di salute e sicurezza sul lavoro. La presunzione di conformità del comma 5, però, si riferisce ancora alle Linee guida UNI-INAIL e alla BS OHSAS 18001:2007.
- La certificazione ISO 45001 dà diritto a chiedere all’INAIL uno sconto sul premio assicurativo. È tra gli interventi riconosciuti dal modello OT23, la domanda annuale di riduzione del tasso per prevenzione, e basta da sola per presentarla.
- La certificazione è un requisito che i committenti possono chiedere in fase di qualifica dei fornitori, e nelle aziende già certificate ISO 9001 o ISO 14001 si integra nello stesso sistema di audit e riesame.
Perché è importante per la sicurezza
La ISO 45001 non aggiunge obblighi a quelli del D.Lgs. 81/08, ma dà un metodo per tenerli sotto controllo nel tempo, anche quando cambiano le persone, le attività o i rischi.
Tre elementi della norma incidono direttamente sulla prevenzione.
- La definizione di incidente comprende anche gli eventi che avrebbero potuto causare lesioni o malattie senza causarle. I near miss entrano così nello stesso processo di indagine e azione degli infortuni.
- La partecipazione dei lavoratori è richiesta in passaggi precisi, tra cui l’identificazione dei pericoli e l’indagine sugli incidenti. Chi lavora sul campo vede rischi che dall’ufficio non si vedono.
- Ogni azione correttiva va verificata nella sua efficacia. Il ciclo si chiude quando si dimostra che il problema non si ripresenta.
Cosa richiede: le informazioni documentate
La 45001 chiama “informazioni documentate” tutto ciò che il sistema deve tenere per iscritto, e usa due verbi diversi. Le informazioni da mantenere descrivono il sistema: politica, procedure, valutazione dei rischi, obiettivi. Si aggiornano quando cambia l’organizzazione.
Le informazioni da conservare sono le registrazioni. Fotografano un fatto a una data, come una formazione erogata, un’ispezione o un’indagine su un incidente. Una volta prodotte non si aggiornano più, perché il loro valore sta nel dire com’era la situazione in quel momento.
Questi sono i principali punti in cui la norma chiede di conservare un’evidenza.
| Punto della norma | Cosa va conservato | Esempi di registrazione |
|---|---|---|
| 6.1.3 Requisiti legali e altri requisiti | Le prescrizioni applicabili e il loro aggiornamento | Elenco delle prescrizioni con data di revisione |
| 6.2.2 Obiettivi e pianificazione | Gli obiettivi e i piani per raggiungerli | Piano di miglioramento con responsabili e scadenze |
| 7.2 Competenza | L’evidenza della competenza delle persone | Attestati, verbali di addestramento, toolbox talk |
| 7.4 Comunicazione | L’evidenza delle comunicazioni, dove appropriato | Verbali di riunione, comunicazioni ai lavoratori |
| 8.1 Pianificazione e controllo operativi | Quanto serve a dimostrare che i processi sono attuati come pianificato | Permessi di lavoro, liste di controllo |
| 8.2 Emergenze | Il processo e i piani di risposta | Piani di emergenza, verbali delle prove di evacuazione |
| 9.1 Monitoraggio e valutazione della conformità | I risultati del monitoraggio e della valutazione | Esiti di ispezioni e misurazioni, tarature |
| 9.2 Audit interno | L’attuazione del programma e i risultati | Rapporti di audit |
| 9.3 Riesame della direzione | I risultati del riesame | Verbale del riesame |
| 10.2 Incidenti, non conformità e azioni correttive | La natura dell’evento, le azioni intraprese e i loro risultati, compresa l’efficacia | Segnalazioni di near miss, indagini, piani d’azione, verifiche di efficacia |
Per essere utilizzabile, una registrazione deve essere identificabile, per esempio con data e autore, disponibile quando serve e protetta dalla perdita di integrità (punti 7.5.2 e 7.5.3). In pratica deve dire quando è avvenuto il fatto, chi ne risponde e restare com’era il giorno in cui è stata firmata.
Dove conta l’organizzazione quotidiana
Questi sono i requisiti che più dipendono dall’organizzazione quotidiana, perché coinvolgono più persone, si sviluppano su tempi lunghi o partono da chi è sul campo.
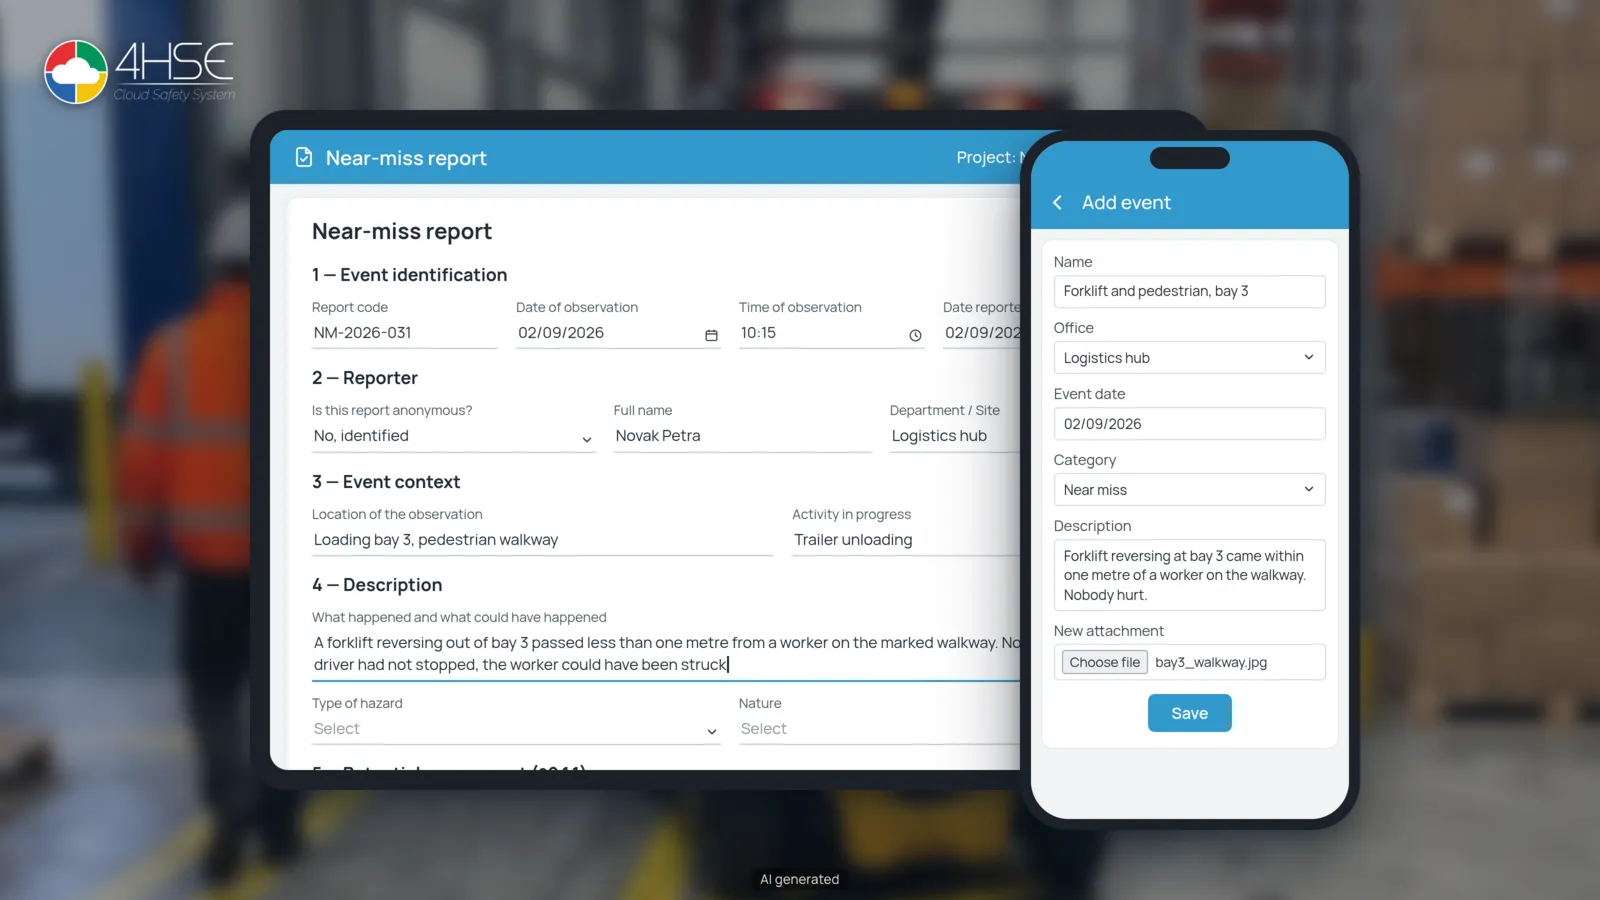
Le segnalazioni dei near miss. Un near miss non lascia danni visibili e spesso viene raccontato a voce al preposto. Se non c’è un modo rapido per registrarlo dal campo, l’evento resta fuori dal sistema e con lui l’indagine e le azioni che avrebbe richiesto.
Il ciclo del punto 10.2. Dopo la segnalazione la norma prevede la reazione tempestiva, l’indagine con la partecipazione dei lavoratori, la revisione della valutazione dei rischi, le azioni correttive secondo la gerarchia dei controlli e la verifica della loro efficacia. Questi passaggi sono affidati a persone diverse e possono distare mesi l’uno dall’altro. La difficoltà sta nel mantenere il collegamento tra l’evento iniziale e la verifica finale.
I requisiti legali. Le prescrizioni applicabili cambiano e la valutazione della conformità va ripetuta nel tempo (punti 6.1.3 e 9.1.2). L’elenco va aggiornato, e ogni valutazione deve restare registrata con la sua data.
L’integrità delle registrazioni. Con fogli di calcolo e cartelle condivise chiunque abbia accesso può modificare un file. Anche quando esiste la cronologia delle versioni, ricostruire cosa diceva un verbale alla data della firma richiede tempo.
Uno sguardo operativo
Quando i moduli ISO 45001 sono integrati nel software di gestione della sicurezza, si compilano nello stesso ambiente in cui si gestiscono persone, mezzi, scadenze ed eventi. Non serve costruirli da zero né tenerli in un archivio separato.
4HSE sta integrando i moduli ISO 45001. Chi gestisce la sicurezza potrà collegare il modulo corrispondente a ogni evento che lo richiede: una segnalazione di near miss, un’indagine su un incidente, una non conformità con la relativa azione correttiva, una verifica di efficacia.
I moduli saranno forniti già predisposti, con l’indicazione del punto della norma a cui si riferiscono, e ogni azienda potrà adattarli alla propria organizzazione. Una volta compilato e salvato, il modulo diventa un documento datato che non si modifica più. Gli sviluppi successivi si registrano in un nuovo modulo collegato al primo, così il percorso dall’evento alla verifica finale resta ricostruibile.
Fonti e approfondimenti
Riferimenti normativi e studi
- ISO 45001:2018, in particolare 3.35, 5.4, 6.1.3, 6.2.2, 7.5, 8.1.2, 9.1, 10.2
- ISO/DIS 45001, pagina ISO sulla revisione
- INAIL-Accredia, L’efficacia delle certificazioni accreditate per i sistemi di gestione per la salute e la sicurezza sul lavoro (2024)
- INAIL, modello OT23 2026, intervento E-1 (presentazione tecnica Confindustria Lombardia)
- D.Lgs. 81/08, art. 30; D.Lgs. 231/2001
Approfondimenti su 4HSE
- Near miss: cosa sono, perché vanno segnalati e come gestirli in azienda
- Gestione dei near miss: i nuovi obblighi introdotti dal D.L. 159/2025
- Sistema di gestione e compliance strutturale
- Compliance operativa: l’ispezione è un’azione preventiva
- Leading e lagging: gli indicatori che dicono se stai prevenendo
- App e HSE in mobilità
- Registro eventi
- Non conformità
- Azioni preventive